 doc2.0
3-D Secure (3DS)
Технология 3-D Secure (3DS) предполагает предварительную аутентификацию участников. Она предусматривает перенос ответственности за отказ по аутентифицированной транзакции с интернет-магазина на банк-эмитент, а затем на держателя карты. В технологии 3-D Secure для транзакций требуется специальный пароль, известный только клиенту (держателю карты) и банку-эмитенту. Это позволяет сократить количество отказов по интернет-транзакциям.
3-D Secure основан на модели трёх доменов, в которой процесс аутентификации онлайн-транзакции разделён на три домена: домен эмитента, домен эквайера и домен взаимодействия.
Домен эмитента включает: банк, выпустивший кредитную карту; сервер контроля доступа (ACS); клиента, намеревающегося совершить покупку кредитной картой; программное обеспечение на компьютере клиента (веб-браузер).
Домен эквайера включает: Merchant или интернет-магазин (WEB-сайт которого используется для покупки), серверное ПО интернет-магазина, создающее и обрабатывающее сообщения аутентификации платежа, и эквайера — финансовое учреждение, взаимодействующее с системой авторизации (например, VisaNet/Europay Payment System Net) согласно договору с интернет-магазином и уведомляющее магазин о результатах авторизации.
Домен взаимодействия. Домен Visa или MasterCard обеспечивает связь между клиентом, интернет-магазином и банками. При этом домен обеспечивает строгую конфиденциальность информации. Для аутентификации клиента система отправляет запрос аутентификации в банк-эмитент. Эмитент устанавливает соединение с клиентом, отображает секретную фразу и запрашивает пароль клиента. После проверки пароля клиента банк-эмитент формирует ответ. Затем банк-эквайер аутентифицирует интернет-магазин.
Схема процесса 3-D Secure
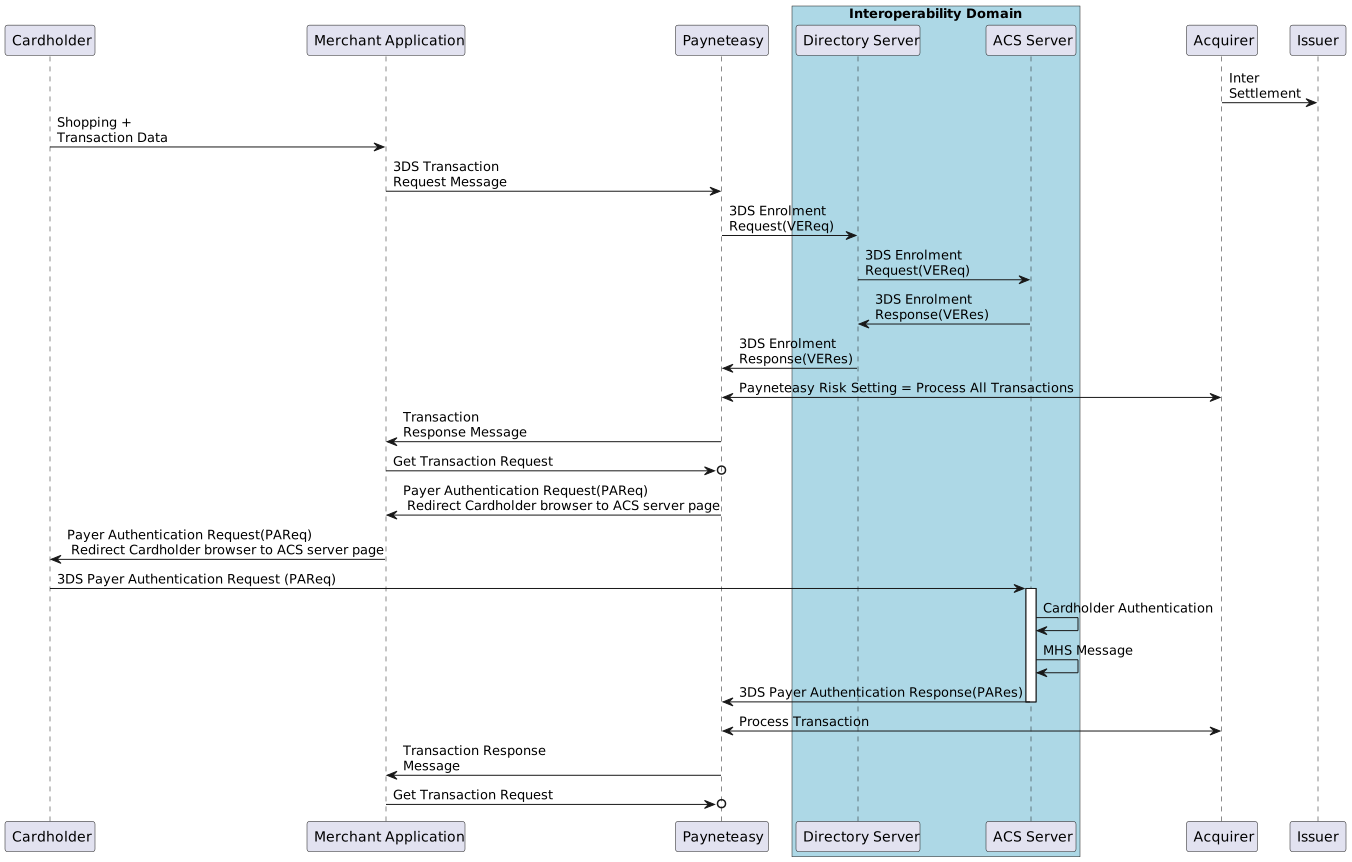
Cardholder указывает номер карты и CVV2;
Приложение Merchants Application запрашивает Payneteasy через биллинговую систему MPI (Merchant Plugin Interface), чтобы получить адрес банка-эмитента ACS Server (Access Control Server);
Payneteasy система перенаправляет Cardholder на ACS Server банка-эмитента;
Cardholder аутентифицируется в Issuer, затем перенаправляется в систему Payneteasy с результатами аутентификации;
Payneteasy система авторизует транзакцию в Acquirer, если результат аутентификации был успешным.
Сообщение об ошибке ответа проверки регистрации
Сообщение ошибки |
Код ошибки |
|---|---|
Error message |
Код ошибки |
Acquirer not participating |
50 |
Merchant not participating |
51 |
Password Missing |
52 |
Incorrect password |
53 |
Incorrect Common Name value in Client Certificate |
54 |
Verify Enrollment Response Values
Enrollment Response |
Описание |
VERes Status |
|---|---|---|
Authentication Available |
Держатель карты зарегистрирован, поддерживается активация во время покупки или доступно доказательство попытки аутентификации. Торговец использует URL-адрес ACS эмитента из VERes для создания запроса аутентификации плательщика. |
Y |
Cardholder Not Participating |
Держатель карты не участвует — держатель карты не зарегистрирован |
N |
Unable to Authenticate or Card Not Eligible for Attempts |
Невозможно аутентифицировать или карта не подходит для попыток (например, коммерческая или анонимная предоплаченная карта) |
U |
Issuer Authentication Results Values
Authentication Result |
Authentication Result Determined by Issuer ACS |
PARes Status |
|---|---|---|
Authentication Successful |
Эмитент аутентифицировал держателя карты, проверив пароль или другую идентификационную информацию |
Y |
Attempts Processing Performed |
Аутентификация была недоступна, но имелась возможность (через эмитента, Visa Attempts Service или третью сторону) создать доказательство того, что торговец пытался выполнить аутентификацию VbV. |
A |
Authentication Failed |
Пароль держателя карты (или другие данные аутентификации) не прошёл проверку, поэтому эмитент не может аутентифицировать держателя карты. Ниже приведены причины неудачной аутентификации:
Торговцам не разрешается отправлять эти транзакции для обработки авторизации |
N |
Authentication Could Not Be Performed |
ACS эмитента не может завершить запрос аутентификации — возможные причины включают:
Торговцы могут проводить указанные выше покупки как неаутентифицированные и сохранять ответственность, если держатель карты позднее оспорит покупку. Это транзакции электронной коммерции без Verified by Visa. Если PARes имеет U и Invalid Request Code 55, это означает, что идентификатор учётной записи в PAReq не совпал со значением, возвращённым ACS в VERes. Торговцы должны считать такую транзакцию недействительной. |
U |
Visa Electronic Commerce Indicator (ECI)
Название |
ECI |
Описание |
|---|---|---|
Держатель карты был аутентифицирован |
5 |
Это значение означает, что держатель карты был аутентифицирован эмитентом путём проверки пароля или идентификационных данных держателя карты. Значение возвращается ACS в сообщении Payer Authentication Response, когда держатель карты успешно проходит аутентификацию платежа 3-D Secure. |
Торговец попытался аутентифицировать держателя карты |
6 |
Это значение означает, что Merchant попытался аутентифицировать держателя карты, но в процессе не участвовал либо держатель карты, либо эмитент. Значение должно возвращаться ACS в сообщении Authentication Response для Попытка Response. Кроме того, Merchant может использовать ECI 6 в запросе авторизации, когда от Visa Directory Server получен Verify Enrollment со значением N. |
Аутентификация платежа не была выполнена |
7 |
Это значение устанавливается Merchant, если платёжная транзакция проведена по защищённому каналу (например, SSL/TLS), но аутентификация платежа не выполнялась, либо эмитент ответил, что аутентификация не может быть выполнена. ECI 7 применяется, когда Verify Enrollment или Payer Authentication Response содержит U, означающее невозможность аутентификации. |
MasterCard E-Commerce Commerce Indicator (ECI)
Название |
ECI |
Описание |
|---|---|---|
Торговец попытался аутентифицировать держателя карты |
01 |
Аутентификация не могла быть завершена, но было предоставлено подтверждение попытки аутентификации |
Держатель карты был аутентифицирован |
02 |
Держатель карты успешно аутентифицирован |
Результат аутентификации 3-D Secure
UI Information |
VERes Status |
PARes Status |
CAVV/AAV |
ECI Visa |
ECI MasterCard |
Описание |
Рекомендуемое название MasterCard |
|---|---|---|---|---|---|---|---|
Merchant Not SecureCode-enabled |
- |
- |
- |
- |
- |
Торговец не поддерживает SecureCode |
Торговец не поддерживает SecureCode |
DS Error (%d) |
Ошибка |
- |
- |
7 |
- |
Торговец не смог предоставить соответствующие учётные данные серверу каталогов |
Error on VERes |
Not Eligible |
U |
- |
- |
7 |
- |
Unable to Authenticate |
Unable to Authenticate |
Not Participating |
N |
- |
- |
6 |
- |
Cardholder Not Participating |
Cardholder Not Participating |
3-D Secure Error |
Y |
Ошибка |
- |
- |
- |
Проверка PARes не удалась. Торговец не должен отправлять запрос авторизации |
Error on PARes |
3-D Secure Failed |
Y |
N |
- |
- |
- |
Аутентификация не удалась. Торговец не должен отправлять запрос авторизации |
Сбой аутентификации (сбой SecureCode или неверная проверка подписи) |
3-D Secure ACS Error |
Y |
U |
- |
7 |
- |
ACS эмитента не может завершить запрос аутентификации |
Unable to Authenticate |
3-D Secure Attempt |
Y |
A |
No |
- |
01 |
- |
Попытка (без AAV) |
Full 3-D Secure Attempt |
Y |
A |
Yes |
6 |
01 |
Торговец попытался аутентифицировать держателя карты, но либо держатель карты, либо эмитент не участвовали |
Попытка |
3-D Secure Successful |
Y |
Y |
No |
- |
02 |
Аутентификация успешна без AAV |
Успешная аутентификация (без AAV) |
Full 3-D Secure Successful |
Y |
Y |
Yes |
5 |
02 |
Authentication Successful |
Auth Success |